
Bitdefender ha pubblicato una nuova ricerca su un attacco ransomware condotto da un affiliato di 3AM contro un gruppo di scuole del Regno Unito. Secondo l’azienda, sulla base delle informazioni oggi disponibili, è il primo caso documentato in Europa di un attacco ransomware ibrido, in cui una parte del lavoro è stata svolta da un operatore umano e un’altra da un agente di intelligenza artificiale.
Il caso tocca un settore, quello dell’istruzione, che i criminali informatici prendono di mira sempre più spesso. E secondo i ricercatori il modello osservato potrebbe presto diventare comune.
Le fasi dell’attacco alle scuole britanniche
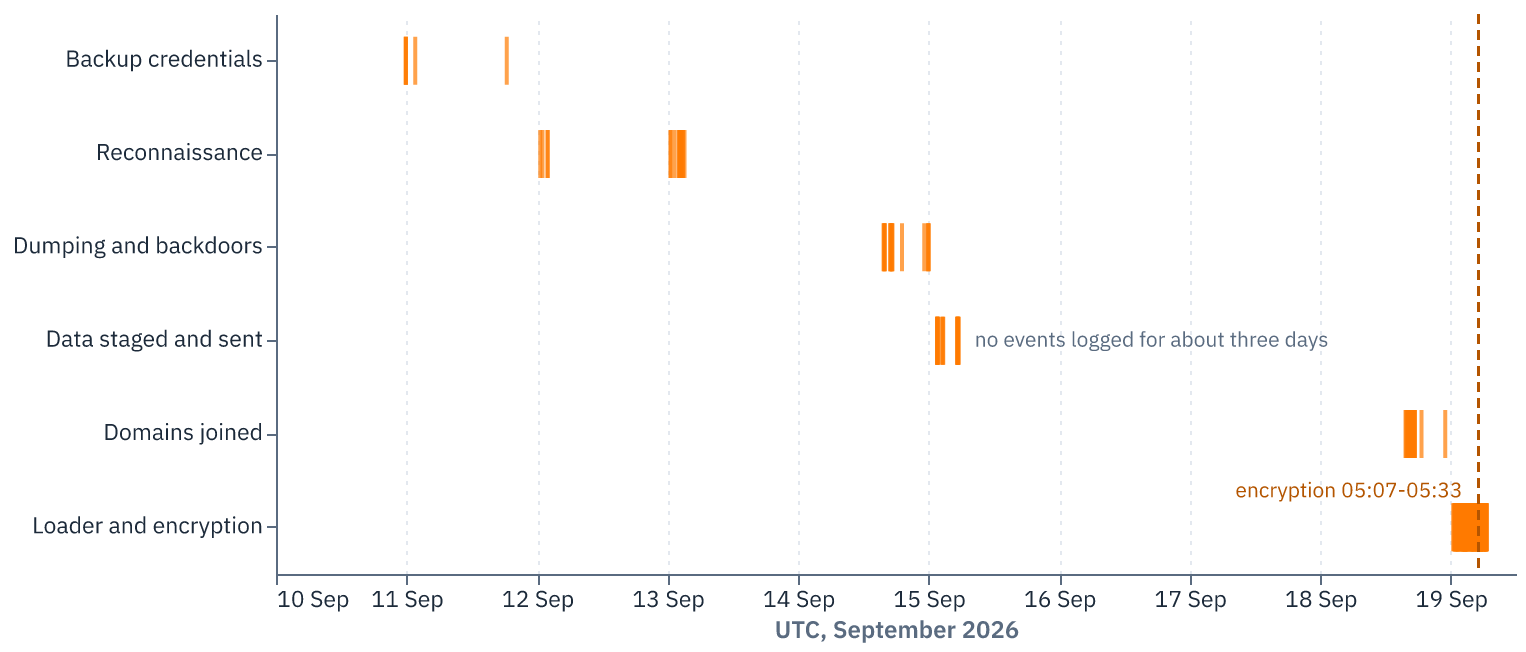
L’affiliato di 3AM ha seguito la sequenza di operazioni tipica delle campagne ransomware. Per prima cosa ha sottratto le credenziali dei sistemi di backup, poi ha creato account amministrativi non autorizzati e ha ottenuto l’accesso a domini separati.
Una volta dentro la rete, l’attaccante ha esfiltrato i dati e ha tentato di disattivare le soluzioni di sicurezza installate sugli endpoint. L’ultimo passo è stato la cifratura delle informazioni, il momento in cui il ransomware rende i file inaccessibili alle vittime.
Il lavoro diviso tra operatore umano e agente AI
A rendere il caso diverso dagli altri, secondo Bitdefender, è il modo in cui le attività sono state suddivise. Alcune operazioni sono state condotte direttamente da una persona, mentre altre sono state affidate a un sistema in grado di eseguire comandi, analizzarne i risultati e riprovare con approcci diversi fino al raggiungimento dell’obiettivo.
In pratica l’agente AI non si è limitato a fornire suggerimenti, ma ha agito sui sistemi presi di mira e ha corretto i propri tentativi in base alle risposte ottenute. È un passaggio che conferma il ruolo sempre più rilevante degli agenti AI nelle attività dei gruppi ransomware.
Perché questo modello può diffondersi
Per Bitdefender questo tipo di attacco è destinato a diffondersi ulteriormente. A favorirlo sono soprattutto due fattori: i costi contenuti e la possibilità di sfruttare competenze già disponibili.
Il risultato è un modello accessibile a un numero crescente di criminali informatici, che non devono acquisire particolari capacità tecniche aggiuntive per metterlo in pratica. La facilità di esecuzione, avverte l’azienda, renderà queste minacce più frequenti anche nel settore dell’istruzione.
Le scuole nel mirino
L’episodio britannico arriva in un momento in cui l’intelligenza artificiale è già entrata nella vita quotidiana delle scuole, e mostra come la stessa tecnologia possa essere sfruttata anche da chi le attacca. Per gli istituti la protezione dei sistemi di backup e degli account amministrativi, tra i primi bersagli in questo caso, diventa ancora più centrale.
Non è la prima volta che i laboratori di Bitdefender documentano campagne di questo livello: negli ultimi mesi l’azienda ha segnalato, tra le altre, la campagna Midnight Mimosa con malware preinstallati sugli smartphone Android e le app ingannevoli presenti nel programma Early Access di Google Play.
Aiutaci a crescere: lasciaci un like :)