
Gli operatori di attacchi DDoS si promuovono sempre più spesso con classifiche pubbliche, bot Telegram e dashboard che mostrano le metriche di traffico. È la conclusione dei ricercatori di Kaspersky Digital Footprint Intelligence (DFI), secondo cui le prestazioni degli attacchi diventano a tutti gli effetti uno strumento di vendita.
Classifiche e dashboard come vetrina
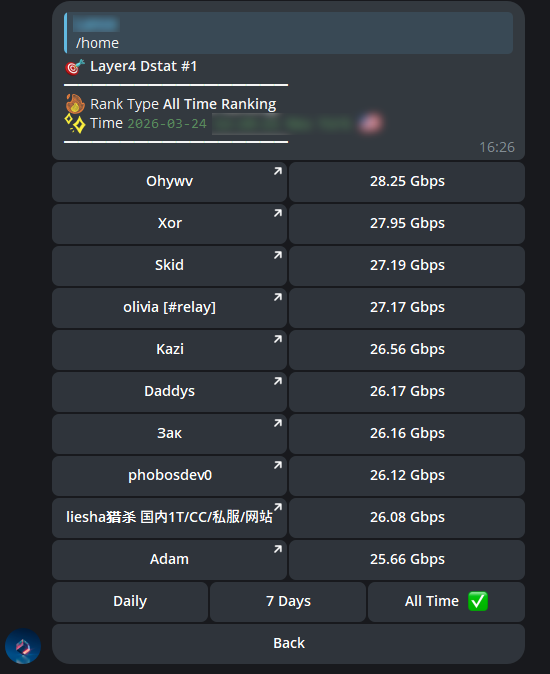
Il meccanismo descritto da Kaspersky è semplice. Da un sito web o da un bot Telegram il partecipante sceglie infrastruttura e metodo di attacco, lancia l’attacco e riceve un punteggio calcolato su metriche come le richieste al secondo o la banda in Gbps. Il risultato finisce in una classifica pubblica, dove i threat actor confrontano le prestazioni e mostrano le proprie capacità.
In alcune community le classifiche diventano competizioni di lungo periodo, con premi per chi resta al primo posto per sei mesi consecutivi. La telemetria degli attacchi si trasforma così in un asset reputazionale e in un canale promozionale integrato.
Un mercato che somiglia a un settore industriale
«Per i difensori, la sfida non riguarda soltanto il volume degli attacchi, ma anche la crescente commercializzazione e visibilità delle capacità offensive», ha dichiarato João Pedro Brandão e Silva, analyst di Kaspersky Digital Footprint Intelligence. «Quello che colpisce in modo particolare è quanto questo ecosistema assomigli ormai a un settore industriale tradizionale: i threat actor DDoS si contendono i clienti, differenziano i propri servizi e utilizzano classifiche pubbliche e dashboard delle prestazioni per dimostrare i risultati».
Il 43% dei provider vende anche altri servizi
La logica commerciale va oltre i DDoS. Nel dataset analizzato da Kaspersky, il 43% dei provider che pubblicizzavano attacchi sui forum dei cybercriminali offriva anche servizi collaterali. Alcuni riutilizzano le risorse, cioè infrastrutture, malware e strumenti di attacco; altri monetizzano le competenze con offerte difensive, consulenza o formazione.
Tra i servizi più vicini al DDoS ci sono la vendita di script, il noleggio di VPS e persino servizi anti-DDoS. Altri usano la stessa infrastruttura per campagne di spam, segnalazioni di massa e richieste di rimozione dei contenuti. Per molti operatori, quindi, il DDoS è solo una parte di un portfolio più ampio.
Metodi proprietari e promesse di aggirare le difese
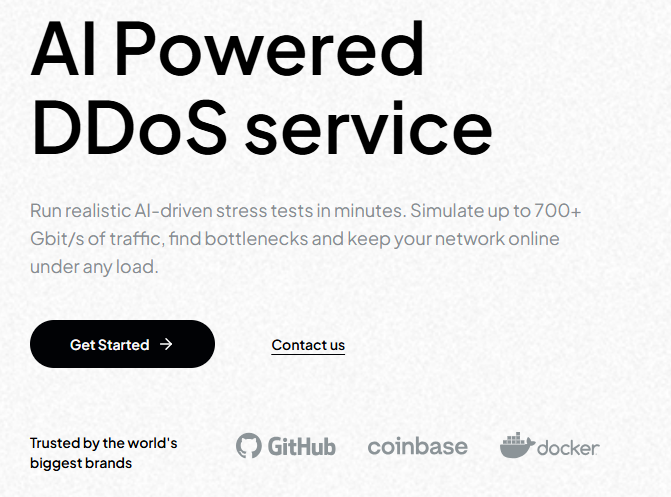
Per restare competitivi, i provider puntano sempre più su metodi DDoS proprietari invece che su strumenti pubblici, con amplificazione del traffico, gestione avanzata delle richieste e tecniche di evasione che imitano il traffico legittimo. Il 33% dei threat actor dichiara esplicitamente di poter aggirare le protezioni anti-DDoS e cita 32 fornitori di sicurezza con soluzioni a livello L4, L7 e per game server. Alcuni annunci promettono anche attacchi basati sull’intelligenza artificiale.
Le raccomandazioni di Kaspersky
Per proteggersi, Kaspersky suggerisce alle aziende un servizio di digital risk protection che monitori surface web, deep web e dark web, threat intelligence aggiornata per i team di sicurezza, formazione dei dipendenti sulle minacce e servizi di Managed Detection and Response con monitoraggio continuo e risposta rapida agli attacchi.
Kaspersky ha documentato di recente anche la campagna che usa file VBS su WhatsApp per diffondere malware e la crescita degli attacchi NFC relay sugli smartphone Android.
Fonti: Kaspersky Digital Footprint Intelligence, report completo.
Aiutaci a crescere: lasciaci un like :)