
Il programma Early Access di Google Play può offrire un terreno favorevole alla diffusione di applicazioni ingannevoli che promettono ricompense, imitano videogiochi conosciuti o mostrano funzioni molto diverse da quelle pubblicizzate. A segnalarlo è una ricerca pubblicata da Bitdefender, che ha esaminato un campione di applicazioni presenti sullo store Android. Il problema riguarda una caratteristica specifica del programma di accesso anticipato: i commenti e le valutazioni inviati dagli utenti non sono pubblici. Google permette infatti di fornire un feedback privato allo sviluppatore, ma le esperienze degli altri tester non risultano visibili agli utenti che valutano il download. Questa impostazione nasce per permettere agli sviluppatori di testare applicazioni ancora incomplete senza subire valutazioni negative legate a bug o funzionalità non definitive. Secondo Bitdefender, però, la stessa caratteristica può ridurre uno dei segnali più immediati attraverso i quali gli utenti individuano applicazioni sospette.
False ricompense e pubblicità invasive
L’analisi di Bitdefender ha rilevato diverse categorie ricorrenti tra le applicazioni considerate sospette. Tra queste figurano giochi in stile casinò, app che promettono denaro o buoni regalo, falsi strumenti per guadagnare criptovalute e utility come lettori PDF, scanner di codici QR e strumenti per localizzare telefoni. Uno schema frequente prevede la promessa di premi economici facili da ottenere. L’utente accumula rapidamente crediti virtuali, ma il raggiungimento della soglia necessaria per il pagamento diventa progressivamente più difficile. Il premio promesso, secondo quanto osservato dai ricercatori, in alcuni casi non arriva mai. Nel frattempo l’app continua a mostrare annunci pubblicitari. Bitdefender ritiene che proprio la monetizzazione attraverso la pubblicità possa rappresentare l’obiettivo principale di alcune di queste applicazioni.
La promozione non si limita al Play Store. La società di sicurezza ha individuato campagne pubblicitarie su TikTok, Facebook e altre piattaforme social, in alcuni casi con video che utilizzano deepfake di celebrità creati tramite sistemi di intelligenza artificiale.
Il caso delle false app di Grand Theft Auto V
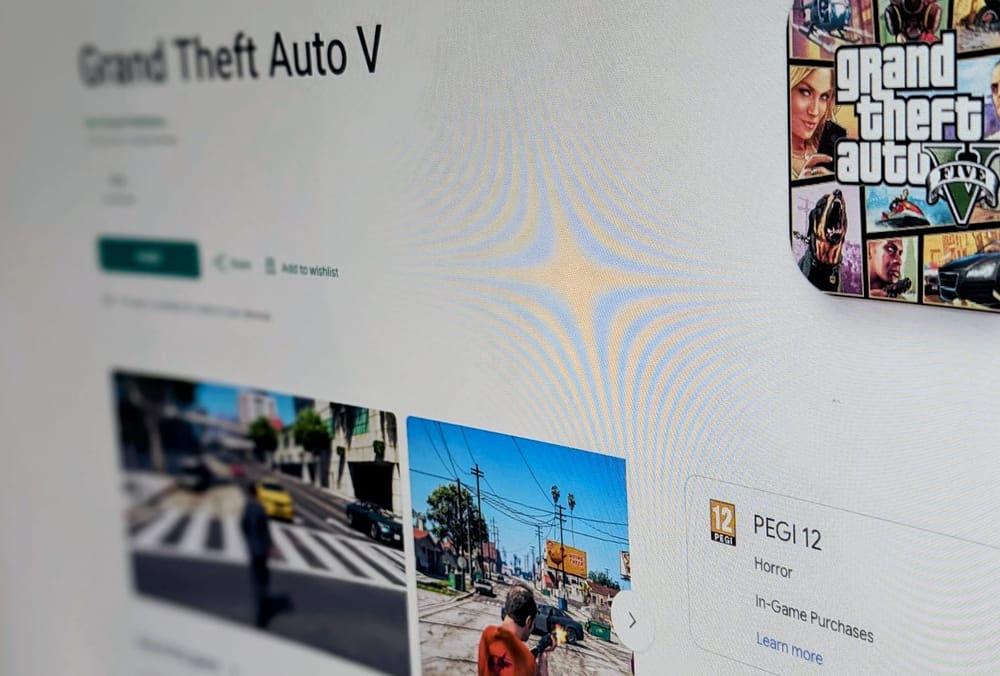
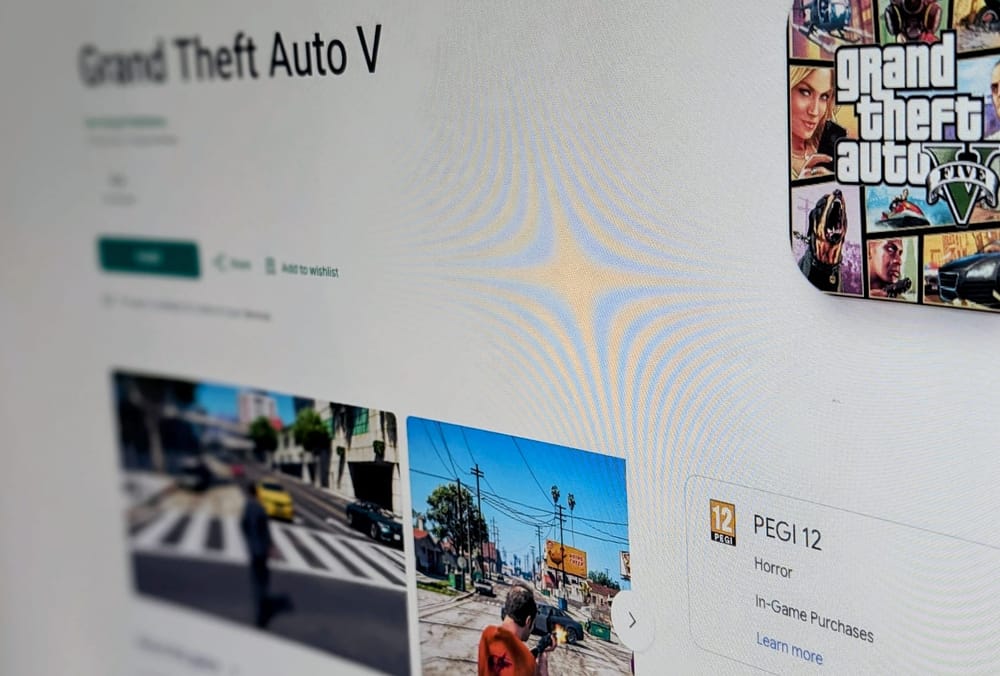
Tra gli esempi analizzati compare anche Grand Theft Auto V. Bitdefender ha individuato almeno due applicazioni che sarebbero apparse inizialmente sul Google Play Store con il nome “Grand Theft Auto V (Early Access)”.
Dopo l’indicizzazione da parte dei motori di ricerca, le applicazioni avrebbero cambiato nome e identità. La strategia permette di sfruttare inizialmente un marchio molto conosciuto per attirare ricerche e installazioni, per poi modificare successivamente la pagina del prodotto.
Una delle app individuate da Bitdefender aveva superato un milione di download, nonostante l’assenza di recensioni e valutazioni pubbliche. Le immagini mostrate sulla pagina del Play Store apparivano inoltre generate tramite intelligenza artificiale e non corrispondevano al gioco effettivamente disponibile.
Una volta aperta, secondo i ricercatori, l’app mostrava numerose pubblicità e proponeva un’esperienza diversa rispetto a quella suggerita dalla pagina dello store.
Bitdefender segnala anche la presenza di altre applicazioni che utilizzano riferimenti a marchi e videogiochi conosciuti senza mostrare un collegamento evidente con i rispettivi titolari dei diritti.
Perché l’assenza di recensioni può diventare un problema
Google descrive le applicazioni Early Access come software non ancora pubblicati ufficialmente e avverte che possono risultare meno stabili rispetto alle versioni definitive. Gli utenti possono assegnare una valutazione e inviare un commento allo sviluppatore, ma il feedback resta privato.
Per Bitdefender questa scelta elimina un importante meccanismo di controllo collettivo. Su una normale applicazione, una sequenza di recensioni negative può segnalare rapidamente pubblicità eccessiva, funzioni inesistenti o promesse non rispettate. Con le applicazioni Early Access, chi visita la pagina non dispone dello stesso tipo di informazioni.
L’assenza di recensioni, da sola, non indica naturalmente che un’app sia fraudolenta. Si tratta di una caratteristica prevista dallo stesso programma. Diventa però più difficile distinguere un progetto legittimo ancora in fase di sviluppo da un’app progettata per sfruttare la visibilità del Play Store.
Bitdefender ha segnalato il problema a Google
La ricerca cita anche numerosi casi di applicazioni molto simili pubblicate da sviluppatori differenti, soprattutto nelle categorie dei lettori PDF e degli scanner QR. Alcuni titoli avrebbero raccolto migliaia di installazioni nonostante una permanenza prolungata nello stato Early Access.
Bitdefender ha comunicato a Google i risultati dell’indagine. Secondo quanto riferito dalla società di sicurezza, Google ha confermato di aver avviato verifiche sulla situazione.
Il programma Early Access resta disponibile sul Google Play Store come strumento attraverso il quale gli sviluppatori possono distribuire versioni preliminari delle proprie applicazioni e raccogliere feedback prima della pubblicazione definitiva.

Aiutaci a crescere: lasciaci un like :)