
Una vulnerabilità nell’anteprima delle pagine HTML di ChatGPT permetteva di aggirare la modalità di blocco (Lockdown Mode). In un test di Check Point Research, un assistente personalizzato ha inviato i messaggi di una conversazione a un server esterno mentre il dialogo era in corso. La dimostrazione ha riguardato ChatGPT Classic per desktop. Il 18 settembre 2026 OpenAI ha comunicato ai ricercatori che la correzione era già attiva.
Come funzionava la falla nelle anteprime HTML
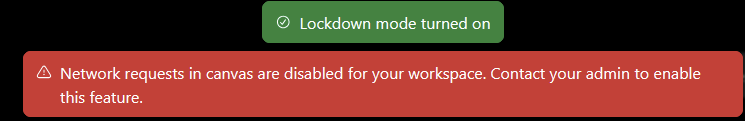
La modalità di blocco è un’impostazione facoltativa che limita le connessioni a servizi esterni, come la ricerca web in tempo reale. Serve a ridurre il rischio che istruzioni nascoste in una pagina o in un documento inducano ChatGPT a inviare informazioni a terzi. Questa tecnica prende il nome di prompt injection. La guida di OpenAI alla modalità di blocco.
Le anteprime HTML vengono visualizzate in un ambiente isolato, la sandbox, che separa il codice della pagina dal resto dell’applicazione. Check Point ha scoperto che alcuni permessi consentivano al codice dell’anteprima di aprire un pop-up fuori dalla sandbox. Da quella finestra era possibile inviare dati a un server esterno senza passare dalla richiesta di conferma prevista dall’applicazione.
Il test senza clic e i falsi aggiornamenti
Su ChatGPT Classic bastava conversare con il GPT predisposto dai ricercatori. Il pop-up poteva aprirsi senza un clic e trasmettere i messaggi della chat. Nel browser, il rapporto descrive uno scenario che partiva da una conversazione condivisa e richiedeva un’interazione con l’anteprima.
La finestra poteva anche mostrare l’icona di ChatGPT e proporre un falso aggiornamento. In questo scenario, nell’app desktop l’utente avrebbe comunque dovuto fare clic sul link per scaricare il file. I ricercatori sono riusciti anche a forzare la disconnessione dall’app, un passaggio che avrebbe potuto precedere la richiesta di credenziali su una falsa pagina di accesso.
La correzione di settembre e il rapporto di novembre
OpenAI ha rimosso i permessi che consentivano al pop-up di aprirsi fuori dall’ambiente isolato. Check Point ha ripetuto i test dopo la correzione e ha confermato che la tecnica non funzionava più. Il rapporto tecnico è del 5 novembre. Nel comunicato diffuso in Italia il 18 novembre, Check Point riferisce di non aver trovato prove di sfruttamento in attacchi reali.
A settembre, lo stesso gruppo aveva documentato un altro caso, in cui un canale nascosto tra account ChatGPT poteva esporre dati di Gmail se l’app di posta era collegata. L’approfondimento sul caso Gmail.

Aiutaci a crescere: lasciaci un like :)