
Microsoft ha presentato il 19 ottobre 2026 nuove misure per la sicurezza degli agenti AI, i software che possono consultare documenti, usare strumenti e compiere operazioni per conto di persone e aziende. Il rischio riguarda gli accessi: un agente con autorizzazioni troppo estese può commettere errori, subire manipolazioni o eseguire attività estranee al compito assegnato.
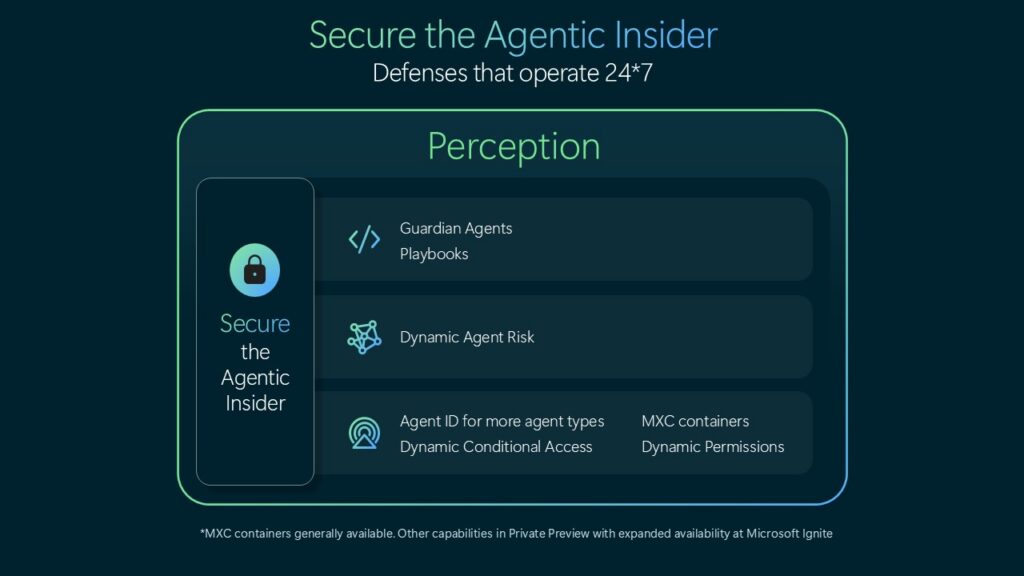
Le novità comprendono Dynamic Permissions, Dynamic Agent Risk e Dynamic Conditional Access, nuove identità tramite Microsoft Entra Agent ID e i Guardian Agents di Project Perception. Il progetto condivide segnali, contesto e un registro degli agenti con Microsoft Agent 365.
Permessi temporanei per gli agenti AI
Con Dynamic Permissions, Microsoft propone di assegnare a ciascun agente soltanto le autorizzazioni necessarie per una specifica attività e per un periodo limitato. Le policy aziendali stabiliscono il limite massimo: un agente non può ottenere poteri superiori a quelli dell’utente che lo utilizza e non dovrebbe ereditarne automaticamente tutti gli accessi.
Un agente incaricato di esaminare una richiesta di rimborso potrebbe leggere i documenti pertinenti e verificare le regole aziendali. Non avrebbe però motivo di consultare altre informazioni riservate. Quando il compito cambia o termina, il sistema può ridurre o revocare i permessi. Le operazioni più delicate possono richiedere un’approvazione umana verificabile.
È l’applicazione agli agenti del principio del privilegio minimo: concedere a ogni identità esclusivamente ciò che serve, senza accessi permanenti e generalizzati.
Dynamic Agent Risk e accesso condizionale
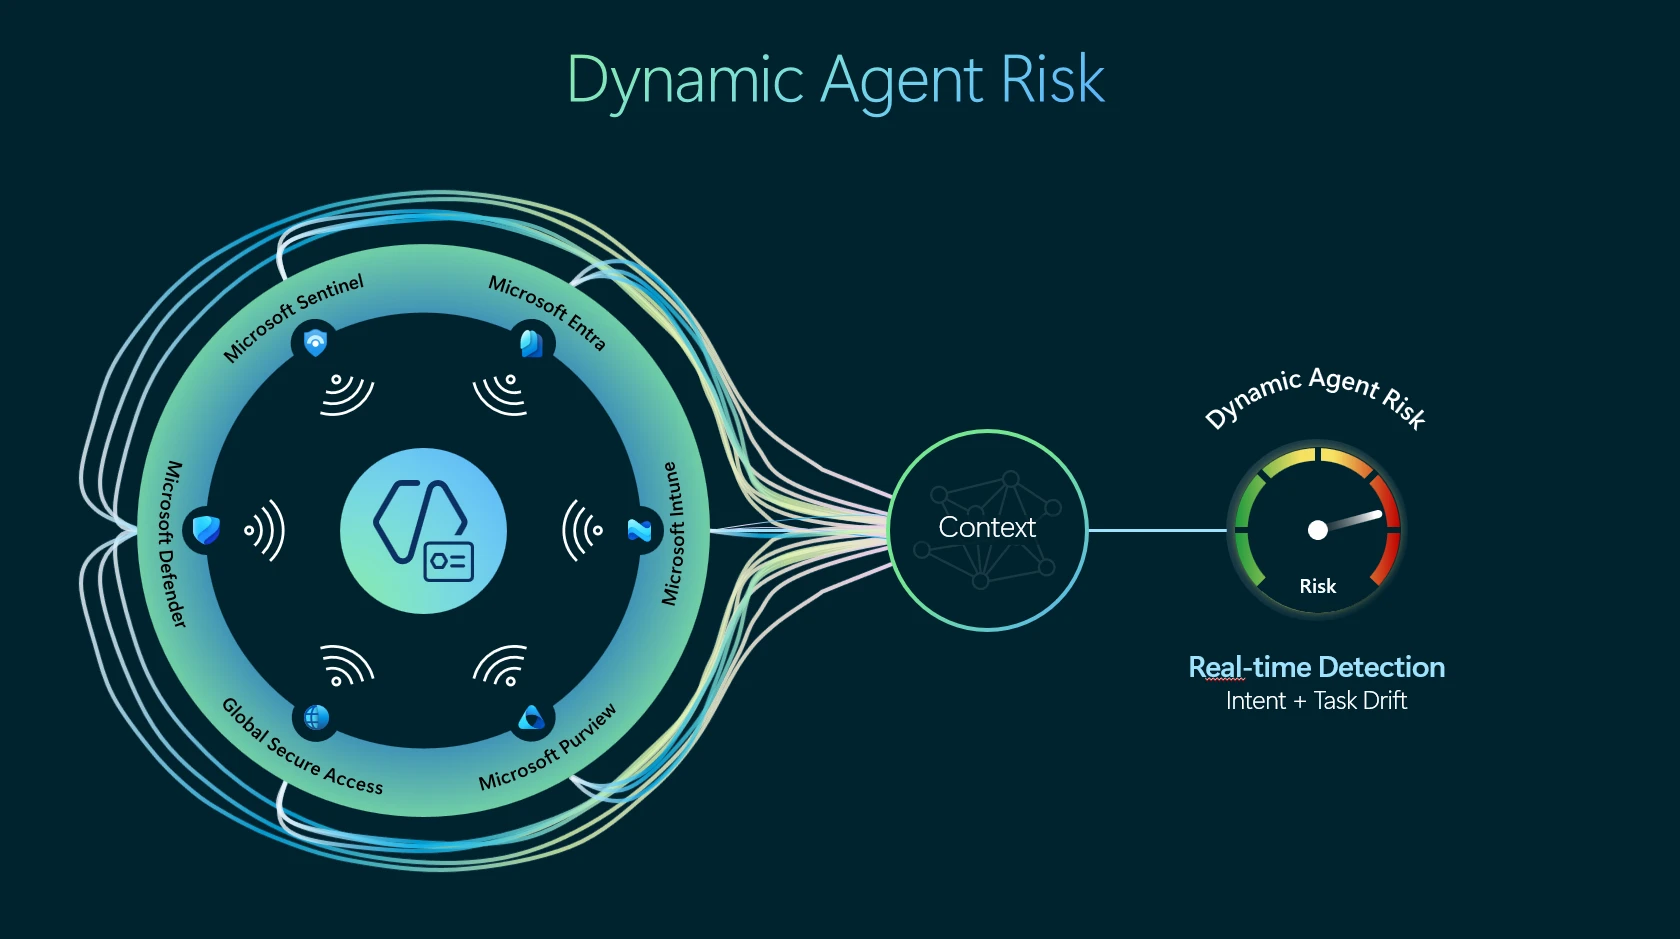
Dynamic Agent Risk combina segnali provenienti da identità, dati, dispositivi, cloud, rete, ambiente di esecuzione e attività dell’agente. Considera la configurazione, le risorse raggiungibili e il possibile impatto di un incidente. La valutazione cambia durante il lavoro, anche se le impostazioni iniziali restano identiche.
Un caso è la prompt injection: istruzioni malevole inserite in un documento o in altri contenuti che l’agente deve esaminare possono tentare di deviarlo dal compito originale. Il sistema deve riconoscere il cambiamento di comportamento e adeguare le autorizzazioni.
Dynamic Conditional Access collega il rischio alle misure di protezione. Le policy possono conservare l’accesso in lettura ma impedire le modifiche, restringere dati e risorse disponibili, limitare i percorsi di rete, revocare accessi temporanei o richiedere una conferma umana. Nei casi più gravi possono isolare l’ambiente di esecuzione o fermare l’agente.
Da 25 a 60 tipologie di agenti locali riconosciute
Microsoft estende il rilevamento a 35 ulteriori tipologie di agenti locali, per un totale di 60 tipologie supportate. Fra gli esempi figurano Claude Code, OpenAI Codex e GitHub Copilot. Il numero indica le tipologie identificabili dai sistemi di sicurezza, non gli agenti presenti nelle aziende.
L’estensione di Microsoft Entra Agent ID riguarda anche agenti locali o in precedenza sconosciuti, scoperti tramite sensori di sicurezza. Un’identità distinta da quella della persona permette di attribuire attività, proprietà, permessi e responsabilità, oltre a distinguere le operazioni umane da quelle eseguite per loro conto.
Guardian Agents e Project Perception
Project Perception si amplia con nuovi Guardian Agents e Playbooks. Le persone definiscono policy, soglie di approvazione e regole di delega; i Playbooks coordinano le azioni di protezione; i Guardian Agents aiutano a esaminare le prove, comprendere perché il rischio è cambiato e proporre o applicare misure di contenimento.
Il principio centrale è che il modello non deve essere la propria autorità di sicurezza. I controlli su accessi, strumenti, rete e prosecuzione delle attività devono restare indipendenti dall’agente, così che un’eventuale compromissione non consenta di disattivarli.
Microsoft cita anche Microsoft Execution Container (MXC), un ambiente isolato con accessi alle risorse regolati dalle policy. Il controllo deve riguardare sia le destinazioni raggiungibili sia il contenuto che entra ed esce dall’agente, compresa la sensibilità dei dati e la loro provenienza.
Che cosa cambia per le aziende
Anche un singolo agente autorizzato a leggere documenti interni, scrivere codice o gestire procedure può diventare un punto di accesso a informazioni riservate. Identità dedicate, permessi temporanei, registrazione delle attività e supervisione umana puntano a limitare l’impatto di errori e compromissioni. Gli obiettivi descritti da Microsoft restano dichiarazioni del produttore: l’annuncio non dimostra da solo l’efficacia delle misure in ogni ambiente aziendale.
Il tema si collega alla strategia già descritta nella rassegna su Project Perception e la sicurezza AI. Per gli altri sviluppi del settore è disponibile la selezione delle tech news del 19 ottobre 2026.
Aiutaci a crescere: lasciaci un like :)